
Radar del 3 de noviembre de 2026
El día deja dos advertencias: una extensión adulterada en el marketplace de Cursor instaló puertas traseras SSH en máquinas de desarrolladores durante once horas, y un robot mascota para niños almacena millones de conversaciones sin cifrar en servidores chinos. La cadena de suministro del software y los dispositivos conectados siguen siendo el vector más frágil.
Extensión de Claude Code troyanizada en el marketplace de Cursor instala backdoor SSH persistente en máquinas de desarrolladores
HERRAMIENTAS — El 29 de octubre de 2026 un actor malicioso publicó en el marketplace de Cursor las versiones adulteradas 2.1.312 y 2.1.313 de la extensión Claude Code, que estuvieron activas durante aproximadamente 11 horas y llegaron a hasta 5.000 usuarios. El payload insertaba claves SSH y establecía un túnel inverso hacia infraestructura del atacante; los canales oficiales de Anthropic —VS Code Marketplace, Open VSX y npm— no se vieron comprometidos.
Los marketplaces de herramientas IA heredan los mismos riesgos que los repositorios de paquetes, con superficie de ataque más amplia. ¿Qué hace diferente una extensión descargada desde el origen de una instalada desde una tienda?
Fuente: x.com
HomePod Mini 2: seis años después, 50 dólares más y mejoras incrementales
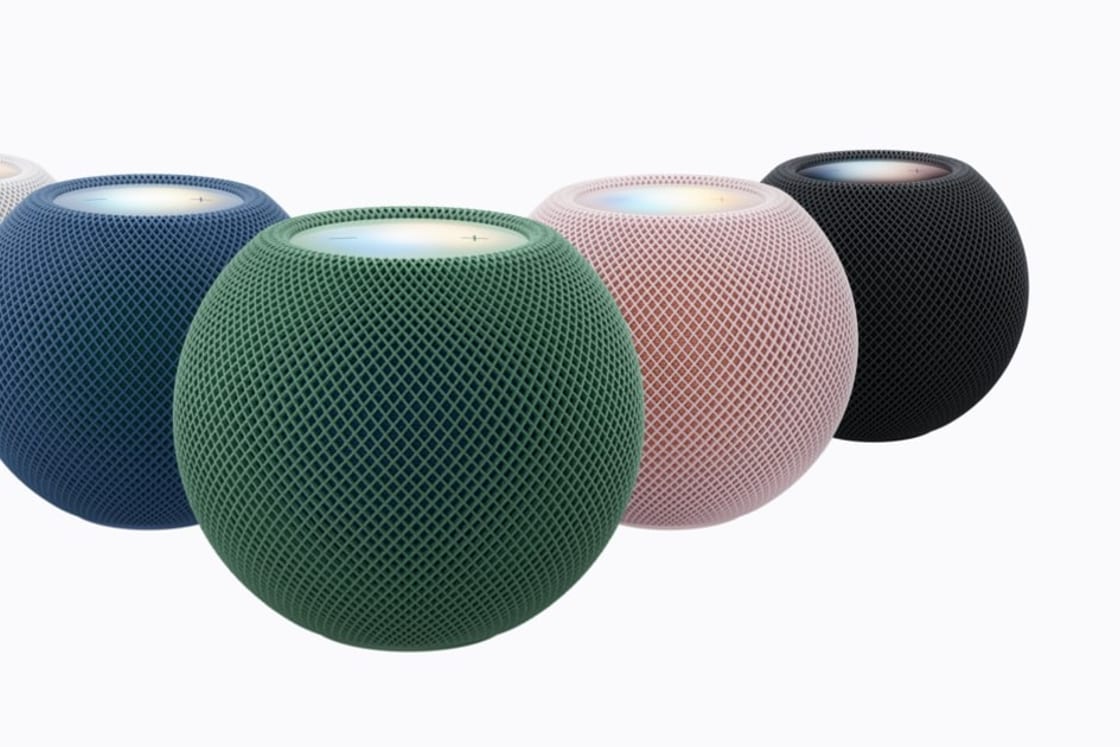
HERRAMIENTAS — Apple lanza el HomePod Mini 2 a 149 dólares (50 más que el original de 2020) con chip S10, cinco colores nuevos, Sound Glow —luces en la parte superior sincronizadas con la música— y soporte para sonido envolvente de cuatro altavoces junto al Apple TV 4K vía AirPlay. Diseño y medidas sin cambios; las nuevas capacidades de Siri basadas en IA llegarán mediante actualización de software futura.
Cuando una actualización no cambia qué hace un objeto sino solo cómo lo hace por dentro, la pregunta es doble: ¿el Mini original aún cumple? Y si sí, ¿para qué sirve actualizarse?
Fuente: apple.com
El robot mascota Eiliko envía todo lo que le dices a servidores chinos y puede ser hackeado
HERRAMIENTAS — El investigador independiente Sammy Azdoufal descubrió que Eiliko almacena más de 9 millones de conversaciones en texto claro en servidores Alibaba en Pekín, sin ningún cifrado: todo el backend opera en HTTP plano sin TLS. Una de las nueve vulnerabilidades documentadas (CVE-2026-105038, CVSS 9,8) permitía a cualquier atacante redirigir remotamente el modelo de IA del robot sin autenticación; Energize Lab ha desconectado las funciones afectadas.
Un dispositivo con IA conversacional para niños es un micrófono permanente en el hogar: ¿qué garantías mínimas de privacidad y soberanía de datos son innegociables antes de meter uno en casa?
Fuente: github.com