
Radar del 24 de octubre de 2026
El televisor inteligente se confirma como superficie de ataque y vigilancia: Samsung y Vizio mantienen tráfico de seguimiento incluso tras desactivarlo, e investigadores han obtenido acceso de root explotando vulnerabilidades en drivers de kernel. El comedero BirdBuddy Nook apunta en dirección contraria: tecnología orientada al jardín, no al usuario.
Samsung y Vizio siguen enviando tráfico de seguimiento aunque el usuario lo desactive, según un estudio de Northeastern
HERRAMIENTAS — Un equipo de Northeastern University (Mammadov, Joshi, Dubois, Choffnes) realizó 5.943 experimentos automatizados en 12 televisores de 10 fabricantes y detectó que Samsung Tizen mantuvo tráfico consistente con reconocimiento de contenido en todos los tests de su servicio propio y en el 68% de las pruebas de antena tras desactivar el seguimiento; Vizio SmartCast no redujo en ningún experimento el tráfico hacia su endpoint Amazon Kinesis. Los investigadores, al no poder descifrar el tráfico cifrado, advierten que es poco probable que los operadores descarten esos datos. En cuatro de los ocho sistemas probados —LG webOS, Sony Google TV, Amazon Fire TV y VIDAA— el opt-out sí funcionó correctamente.
Si el opt-out es cosmético, la autonomía del usuario sobre lo que ocurre en su propia casa es ilusoria. ¿Cuánto de lo que compramos nos pertenece?
Fuente: watchingthewatchers.github.io
BirdBuddy Nook: «la cantidad justa de tecnología para ver pájaros», según The Verge
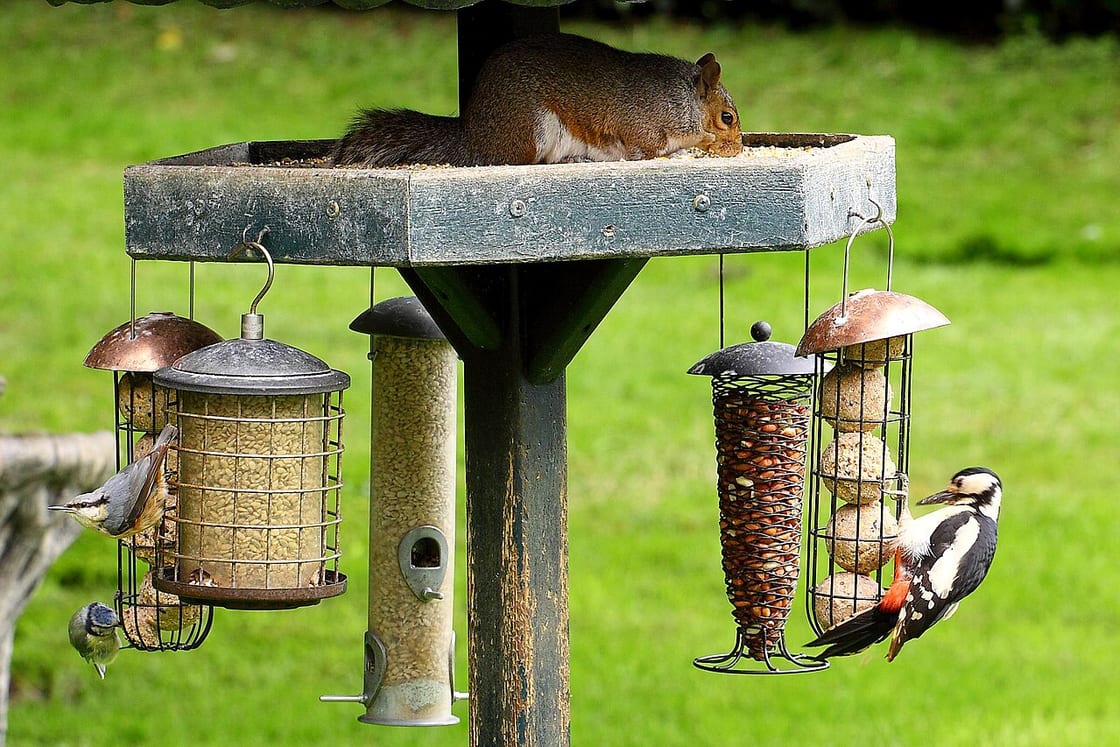
HERRAMIENTAS — BirdBuddy lanzó el 22 de octubre de 2026 dos comederos inteligentes: el Nook (99 $) y el Home (219 $). Tras probar ambos durante unos días, The Verge recomienda el Nook por ser «el equilibrio perfecto entre tecnología y naturaleza» — aunque advierte que la nueva cámara puede decepcionar a los ornitólogos más exigentes.
¿Cuánta tecnología necesita un comedero de pájaros? La respuesta del Nook —cámara, IA para identificar especies, sin suscripción forzada— ilustra en pequeño qué significa diseñar para el problema real, no para el catálogo.
Fuente: theverge.com
Shell de root en un televisor Samsung: tu salón como superficie de ataque
HERRAMIENTAS — Investigadores de CALIF, empleando el modelo de IA Codex (OpenAI), obtuvieron un shell de root (uid=0) en un televisor Samsung UN43T5300 explotando una vulnerabilidad nueva en el driver de kernel /dev/ntksys: expuesto como world-writable (0666), permitía mapear memoria física arbitraria y sobrescribir las credenciales del proceso. El punto de partida era ya un foothold en el navegador del televisor (uid=5001); la vulnerabilidad no era conocida públicamente, sino hallada mediante auditoría de código del firmware liberado (KantS2).
Un televisor inteligente es un ordenador de gama baja con micrófono y cámara, conectado permanentemente a internet. La pregunta de autonomía no es retórica: ¿sabes quién más tiene acceso a lo que hay en tu salón?
Fuente: calif.io